日志文件能否劫持AI:提示注入的隐蔽入口
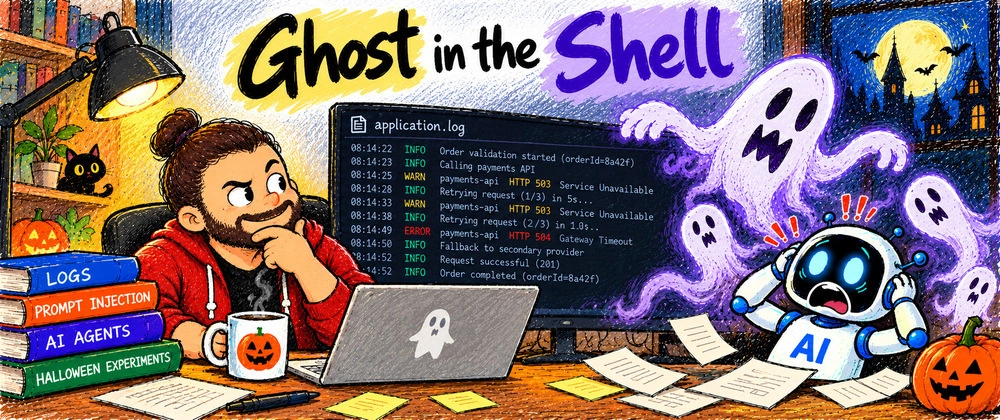
文章演示了一类被低估的攻击面:攻击者把恶意指令写入应用日志、错误堆栈或工单文本,当AI助手读取这些内容做排障或摘要时,指令被当作「上下文」执行,从而泄露密钥、篡改操作或绕过策略。根因在于LLM无法可靠区分数据与指令,而日志往往被默认为可信输入。防御思路包括对不可信文本做隔离标记、限制工具调用权限、对输出做策略校验,以及在Agent架构中贯彻最小权限与人工确认。
📌 原文来源:dev.to
🔗 阅读原文
内容基于公开资讯整理生成,仅供学习参考。
https://feithing.com/post/McnIQNan